El FBI investiga a negociadores de ransomware después de que el sitio de ShinyHunters listó a casi 100 víctimas
Los investigadores sospechan que un ejecutivo de una firma consultora estadounidense ayudó a dirigir Shinywire, mientras que chats supuestamente vincularon a los negociadores con detalles de la brecha antes de que las víctimas supieran que habían sido comprometidas.
By Ryan Merket · Published
Primary source: KrebsOnSecurity
Por qué importa
Los negociadores de ransomware pueden tener acceso sensible a los datos de una víctima, a sus planes y a su capacidad de pago. Las acusaciones ponen ese papel de intermediario de confianza bajo escrutinio mientras los investigadores examinan si algunas de esas relaciones ayudaron a los atacantes a dirigir su negocio de extorsión.
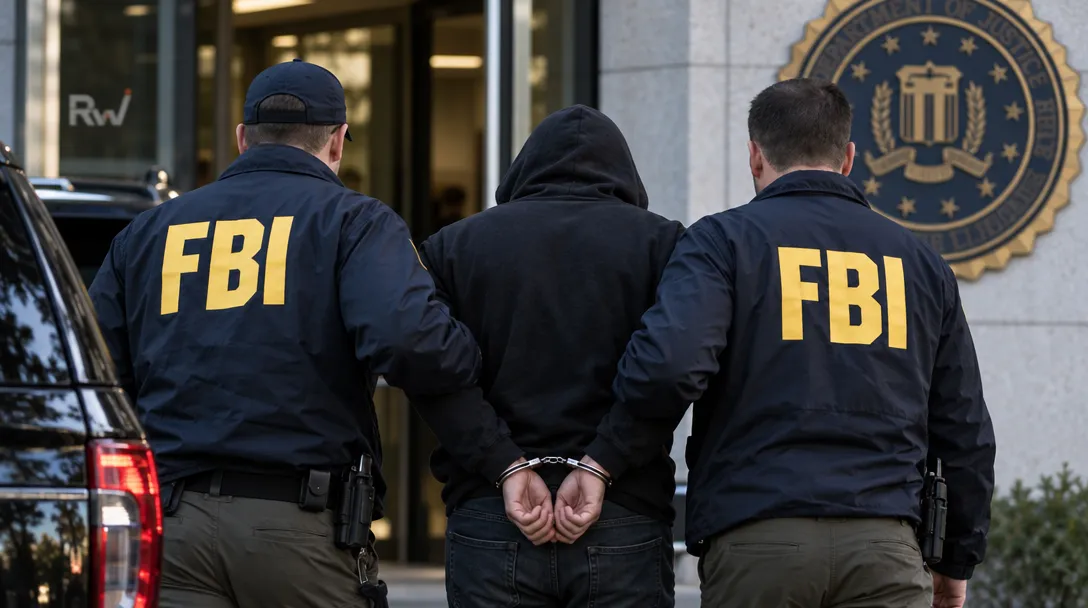
Investigadores federales sospechan que un ejecutivo de una firma consultora de EE. UU. ayudó a operar Shinywire, un sitio de extorsión de ShinyHunters que listaba a casi 100 presuntas víctimas, KrebsOnSecurity informó el 19 de octubre. La investigación también vincula a ejecutivos de dos empresas de negociación de rescates con el grupo de hacking a través de mensajes recuperados después de que la policía holandesa detuviera a un presunto miembro de ShinyHunters en septiembre.…
When you purchase through links in our articles, we may earn a small commission. This doesn’t affect our editorial independence.